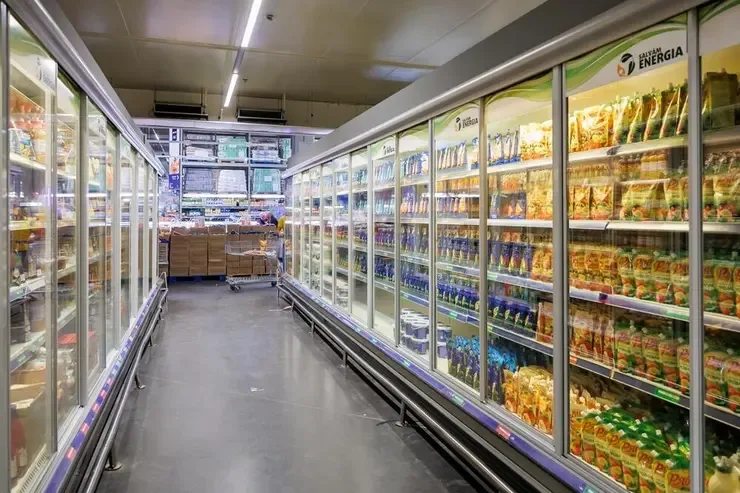
Розничные сети по крайней мере в трех европейских странах сообщили в полдень (в понедельник) о необычном инциденте, в результате которого была нарушена работа холодильников и морозильников в десятках супермаркетов. Сеть супермаркетов "Ahold Delhaize" сообщила об "IT-инциденте", в ходе которого температура в системах охлаждения в десятках ее магазинов в Бельгии и Люксембурге внезапно поднялась, а сети ICA и Coop сообщили, что температура в морозильниках в некоторых их магазинах в Швеции также резко поднялась этой ночью, и по крайней мере один магазин ICA связал этот инцидент с кибератакой.
Шведский магазин ICA, который списал инцидент на кибератаку, сообщил, что температура в его холодильниках и морозильниках была установлена хакерами на 50 градусов Цельсия, точно так же, как при атаке, произошедшей во Франции три недели назад. Частная группа розничной торговли продуктами питания Coop сообщила шведской газете «Aftonbladet», что шесть ее филиалов пострадали от подобных инцидентов.
Сообщения из Бельгии, Люксембурга и Швеции, поступившие сегодня утром, приходят, как уже говорилось, спустя три недели после аналогичной и беспрецедентной кибератаки на сотни супермаркетов во Франции, в ходе которой хакерам удалось добиться нагрева морозильников и холодильных камер как минимум до 50 градусов, что привело к порче товаров и выбросу тонн за тоннами еды в мусорные баки, при оценочных убытках в десятки миллионов евро. Французские источники на тот момент не указали пальцем на конкретного виновника, который мог совершить этот акт саботажа, хотя некоторые отмечали, что это произошло на фоне опасений в Европе по поводу гибридных атак России в качестве мести за европейскую поддержку Украины.
Атака во Франции произошла в ночь с 11 на 12 октября: неизвестным хакерам удалось удаленно подключиться к программному обеспечению для регулирования температуры в холодильниках, морозильниках и холодильных камерах, используемом ведущими торговыми сетями Франции, и удаленно изменить настройки так, чтобы температура поднялась, во многих случаях до 50 градусов. Нагрев был запланирован так, чтобы он происходил между 23:00 ночи и 4:00 утра, и когда первые сотрудники прибыли в магазины, они обнаружили, что холодильные камеры теплые, а в некоторых случаях буквально раскаленные, при этом продукты внутри них испортились, а часть самого оборудования расплавилась. В результате пришлось выбросить огромное количество еды, которая больше не соответствовала санитарным нормам. В нескольких случаях даже вспыхнули пожары.
Во Франции в то время сообщили о более чем 400 филиалах супермаркетов, пострадавших от кибератаки, включая как минимум 300 филиалов Intermarché/Netto, чуть менее 100 магазинов сети Coopérative U, около 80 магазинов сети Carrefour, около 30 филиалов Monoprix и несколько магазинов, принадлежащих группе E.Leclerc. Прокуратура Парижа объявила о начале предварительного расследования кибератаки, а офис премьер-министра Франции Себастьяна Курно сообщил, что он лично следит за развитием событий и что Франция координирует усилия со своими партнерами в Европе.
Подозрения также в США: хакеры взломали холодильники в военных магазинах
По словам источников, знакомых с деталями, атака во Франции была направлена против систем управления охлаждением производства датской компании «Danfoss». В последние месяцы компания выявила несколько критических уязвимостей в системе безопасности, которые затронули пакеты программного обеспечения, используемые в ее системах охлаждения, а 18 сентября сообщила об уязвимости, позволяющей злоумышленникам получить доступ на чтение и запись к внутренним переменным, а также загружать и запускать незащищенный компьютерный код. В день, когда атака была раскрыта в СМИ, компания «Danfoss» заявила, что она «осведомлена об инцидентах во Франции, затронувших ограниченное число систем управления охлаждением». По словам компании, пострадавшие устройства «работали на устаревшем встроенном ПО», и она «уже давно рекомендует клиентам обновлять поддерживаемые системы до последней версии встроенного ПО и переводить системы старого поколения на решения текущего поколения». В Danfoss недавно отметили, что в 2022 году хакеры уже взламывали или пытались взломать супермаркеты в России и Израиле, которые использовали устаревшие версии их контроллеров охлаждения.
Серьезные сбои, вызванные хакерской атакой во Франции, напомнили осведомленным источникам о подобных сбоях, о которых сообщалось в конце августа в по меньшей мере шести супермаркетах армии США — магазинах на базах, где военнослужащие покупают продукты питания. Начиная с 26 августа, несколько военных баз по всей территории США сообщили о неисправностях систем охлаждения, а на базе Форт-Уочюка в Аризоне все морозильники за ночь перешли в режим разморозки, в результате чего замороженные или охлажденные в них продукты испортились. Другие супермаркеты ограничили продажи, а в некоторых из них продавались только сухие продукты.
Министерство обороны США в свое время подтвердило, что оно осведомлено о «возможном сбое в охлаждении» в сети военных супермаркетов, но отказалось строить предположения о причине. Следственные подразделения армии и военно-воздушных сил, включая подразделение кибербезопасности управления уголовных расследований армии, начали проверку, а на прошлой неделе информационное агентство Reuters сообщило, что Пентагон подозревает, что сбои, о которых сообщалось на этих военных базах, действительно были вызваны кибератакой. Источники в армии США сообщили агентству, что исследователи в области кибербезопасности сотрудничают в своем расследовании с правоохранительными органами Франции.